Dal cloud all’intelligenza artificiale, le informazioni aziendali attraversano ambienti sempre più complessi. Il confidential computing promette di ridurre uno dei rischi meno visibili della sicurezza informatica: l’esposizione dei dati nel momento stesso in cui vengono utilizzati. Ma la tecnologia apre anche nuove questioni di responsabilità, governance e sovranità digitale.
Un archivio sanitario può essere protetto da sistemi crittografici avanzati, conservato in un data center sorvegliato e trasferito attraverso connessioni sicure. Eppure, proprio quando un algoritmo deve analizzarne il contenuto, quelle informazioni possono tornare accessibili all'interno dell'ambiente di elaborazione. È un passaggio ordinario nell'informatica moderna, ma rappresenta una delle contraddizioni più significative della cybersecurity: i dati possono essere protetti durante la conservazione e la trasmissione, senza esserlo altrettanto mentre vengono utilizzati. Con la diffusione del cloud, dei servizi digitali e dell'intelligenza artificiale, questo problema non riguarda più soltanto le grandi infrastrutture tecnologiche. Coinvolge ospedali, banche, imprese e pubbliche amministrazioni, chiamati a proteggere informazioni che spesso non risiedono più esclusivamente nei sistemi sotto il loro controllo.
IL PUNTO DEBOLE DELLA SICUREZZA TRADIZIONALE
Per anni, una parte importante degli investimenti aziendali nella protezione delle informazioni si è concentrata sulla cifratura dei dati archiviati e sulla sicurezza delle comunicazioni. Le tecnologie impiegate sono ormai consolidate: algoritmi come AES proteggono database e dispositivi di memorizzazione, mentre protocolli come TLS consentono di ridurre il rischio di intercettazioni durante la trasmissione. Il problema emerge quando le applicazioni devono effettivamente lavorare sulle informazioni. Nelle architetture tradizionali, i dati vengono decifrati per essere elaborati e possono risultare accessibili a componenti software privilegiati, amministratori dei sistemi o soggetti che abbiano compromesso l'infrastruttura. La cifratura, dunque, non viene aggirata necessariamente attraverso la violazione di un algoritmo: talvolta è sufficiente ottenere accesso all'ambiente nel quale le informazioni sono già disponibili in forma leggibile.
La questione è particolarmente rilevante nelle infrastrutture cloud, dove il cliente affida parte delle operazioni a un fornitore esterno. L'organizzazione può controllare chi accede ai propri archivi, ma deve anche valutare quali componenti dell'infrastruttura possano interagire con i dati durante l'esecuzione delle applicazioni. È su questo terreno che si sta sviluppando il confidential computing, un insieme di tecnologie progettate per isolare i processi di elaborazione e proteggere le informazioni anche mentre vengono utilizzate. Il Garante europeo della protezione dei dati (EDPS) ha individuato proprio nella perdita di controllo diretto sulle infrastrutture una delle ragioni principali dell'interesse verso queste soluzioni.
QUANDO LA PROTEZIONE ENTRA NEL PROCESSORE
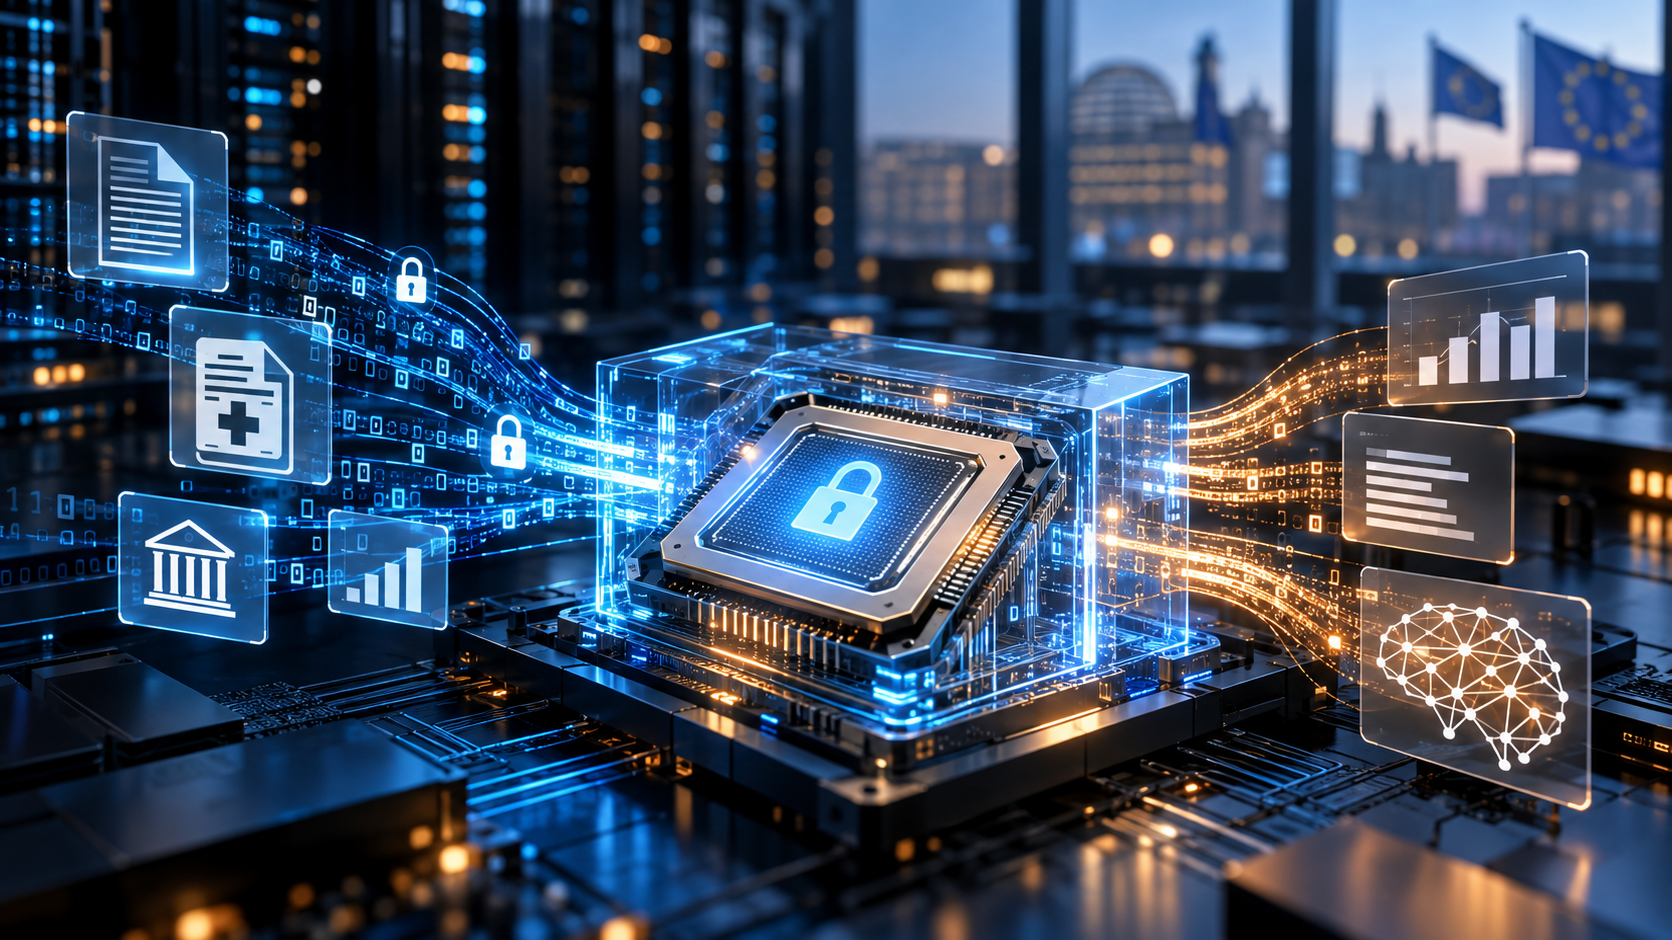
Il cambiamento tecnologico riguarda il rapporto tra software, hardware e fiducia. Il confidential computing si basa generalmente su ambienti di esecuzione protetti, chiamati Trusted Execution Environments (TEE), nei quali codice e dati vengono isolati attraverso funzionalità hardware. L'obiettivo è impedire che soggetti esterni all'ambiente autorizzato possano leggere o modificare le informazioni, anche quando dispongono di privilegi elevati su altre componenti della macchina. Una funzione centrale è la remote attestation, attraverso la quale è possibile ottenere prove crittografiche relative all'identità e allo stato dell'ambiente di elaborazione prima di affidargli informazioni sensibili.
Questa evoluzione ha già trovato applicazioni commerciali. Microsoft Azure offre macchine virtuali riservate basate su AMD SEV-SNP e Intel TDX, mentre Google Cloud mette a disposizione configurazioni Confidential VM che sfruttano tecnologie analoghe. Amazon Web Services propone, tra le altre soluzioni, Nitro Enclaves, ambienti isolati destinati all'elaborazione di dati particolarmente sensibili. Le implementazioni non garantiscono tutte lo stesso livello di isolamento e non condividono necessariamente il medesimo modello di minaccia. Il punto comune, tuttavia, è la volontà di ridurre la fiducia che un'organizzazione deve riporre negli amministratori dell'infrastruttura sottostante.
L'aspetto economicamente più interessante è che queste tecnologie possono modificare le condizioni alle quali più organizzazioni collaborano. Due imprese potrebbero elaborare informazioni riservate in un ambiente condiviso, limitando la possibilità che l'una acceda direttamente ai dati dell'altra. Un istituto finanziario, ad esempio, potrebbe valutare analisi congiunte su informazioni relative alle frodi, mentre organizzazioni sanitarie potrebbero utilizzare infrastrutture protette per sviluppare modelli statistici senza concentrare indiscriminatamente i dati clinici in un unico archivio accessibile. Non significa che la collaborazione diventi automaticamente lecita o sicura, ma che si amplia il numero delle configurazioni tecniche attraverso le quali realizzarla.
SANITÀ, FINANZA E INTELLIGENZA ARTIFICIALE: DOVE CAMBIA IL MODELLO DI FIDUCIA
Un caso concreto è rappresentato dalle architetture di analisi multiparte sviluppate nei progetti dimostrativi di Microsoft Azure. Le soluzioni mostrano come più organizzazioni possano contribuire a un'elaborazione condivisa mantenendo separati i rispettivi dati originali e permettendo che soltanto risultati aggregati escano dagli ambienti protetti. Si tratta di dimostrazioni tecniche, non della prova che qualsiasi condivisione di dati sia priva di rischi. Tuttavia, rendono tangibile un cambiamento: la collaborazione informatica non deve necessariamente richiedere che tutti i partecipanti consegnino integralmente le proprie informazioni a un unico soggetto.
La stessa trasformazione interessa l'intelligenza artificiale. Quando un'impresa utilizza un modello per analizzare documenti contrattuali, dati finanziari o cartelle cliniche, non deve proteggere soltanto gli archivi originali. Deve considerare anche le informazioni inviate al modello, le operazioni eseguite durante l'inferenza e gli output generati. I sistemi di confidential AI mirano a isolare le elaborazioni e a rendere verificabile l'ambiente nel quale vengono effettuate. Ma la protezione dell'infrastruttura non risolve automaticamente il rischio che un'applicazione produca risposte contenenti dati riservati, che un utente ottenga autorizzazioni eccessive o che informazioni sensibili finiscano nei registri operativi. La sicurezza del processore e quella dell'intera applicazione rimangono due problemi distinti.
IL GDPR E LA SICUREZZA DEI DATI COME RESPONSABILITÀ CONTINUA
L'innovazione tecnologica incontra un quadro normativo europeo che già impone di considerare la sicurezza lungo l'intero ciclo di vita delle informazioni. L'articolo 32 del Regolamento generale sulla protezione dei dati (GDPR) richiede al titolare e al responsabile del trattamento di adottare misure tecniche e organizzative adeguate al rischio, richiamando espressamente la cifratura e la pseudonimizzazione. La disposizione, tuttavia, non impone universalmente una specifica tecnologia, né considera l'adozione della crittografia sufficiente a dimostrare la conformità. Il criterio determinante rimane l'effettiva capacità di garantire riservatezza, integrità, disponibilità e resilienza dei sistemi. In questa prospettiva, il confidential computing può rappresentare una misura utile soprattutto quando le informazioni vengono elaborate in ambienti condivisi o affidati a fornitori esterni. La sua introduzione deve comunque essere valutata alla luce della natura dei dati, delle
Il quadro diventa ancora più articolato considerando la direttiva NIS2 e il regolamento DORA. La prima, recepita in Italia con il decreto legislativo 138/2024, include le politiche relative alla crittografia e alla gestione degli accessi tra le misure di gestione del rischio informatico. Il secondo, applicabile al settore finanziario dal 17 gennaio 2025, richiede espressamente alle entità interessate di mantenere elevati standard di protezione delle informazioni conservate, trasmesse ed elaborate. Non è quindi sufficiente acquistare infrastrutture tecnologicamente avanzate: le organizzazioni devono dimostrare che le soluzioni adottate siano inserite in un sistema di governance verificabile, con responsabilità definite, procedure documentate e controlli periodici. La sicurezza dei dati diventa così una questione che riguarda direttamente anche gli organi di amministrazione e la gestione del rischio aziendale.
LA SOVRANITÀ DIGITALE NON DIPENDE SOLTANTO DA DOVE SI TROVANO I SERVER
Una delle conseguenze più rilevanti di questa evoluzione riguarda il concetto di sovranità digitale. Conservare dati all'interno dell'Unione europea non equivale automaticamente a mantenerne il controllo esclusivo. Un'infrastruttura fisicamente situata in Europa può essere amministrata da un soggetto sottoposto a una diversa giurisdizione oppure utilizzare servizi di gestione delle chiavi, assistenza tecnica e monitoraggio distribuiti in altri Paesi. La localizzazione geografica rappresenta quindi soltanto uno degli elementi da considerare quando si valuta l'effettivo controllo sulle informazioni. Diventa altrettanto importante conoscere chi possa autorizzare le operazioni di decifratura, quali soggetti abbiano accesso agli ambienti di elaborazione e quali dipendenze tecnologiche esistano nei confronti del fornitore.
Le raccomandazioni dell'European Data Protection Board sui trasferimenti internazionali chiariscono un aspetto fondamentale: la semplice cifratura dei dati durante la trasmissione e la conservazione può risultare insufficiente quando il destinatario stabilito in un Paese terzo deve accedere alle informazioni in chiaro e dispone delle relative chiavi. Il confidential computing può contribuire a ridurre alcune possibilità di accesso, ma non costituisce automaticamente una garanzia giuridica sufficiente per ogni trasferimento internazionale. Occorre esaminare l'architettura concreta, le possibilità di accesso residuo, le normative applicabili e l'effettiva efficacia delle misure supplementari. La questione non è più soltanto dove siano conservati i dati, ma chi possieda realmente il potere tecnico e giuridico di renderli leggibili.
LE CHIAVI CRITTOGRAFICHE DIVENTANO UN ELEMENTO STRATEGICO
La protezione delle informazioni dipende anche da un componente spesso meno visibile degli algoritmi: le chiavi crittografiche. Un sistema può utilizzare tecniche di cifratura estremamente robuste, ma se le chiavi vengono sottratte, gestite in modo improprio o rese disponibili a soggetti non autorizzati, una parte significativa della protezione può venire meno. Il National Institute of Standards and Technology (NIST), attraverso la pubblicazione SP 800-57, dedica particolare attenzione alla gestione dell'intero ciclo di vita delle chiavi, dalla generazione alla conservazione, fino alla sostituzione e alla distruzione. In ambito aziendale, questa impostazione comporta la necessità di separare i privilegi amministrativi, controllare le operazioni crittografiche e verificare che la compromissione di un singolo account non consenta automaticamente di accedere a tutte le informazioni protette.
Nei sistemi cloud sta assumendo rilevanza anche la possibilità di mantenere le chiavi sotto il controllo del cliente, attraverso servizi esterni di gestione o dispositivi hardware dedicati. Tale separazione può limitare alcune forme di accesso da parte del fornitore, ma non elimina ogni rischio: le modalità con cui le chiavi vengono utilizzate, le informazioni già decifrate e le autorizzazioni concesse alle applicazioni rimangono aspetti decisivi. Inoltre, un sistema di gestione delle chiavi indisponibile può impedire il funzionamento di servizi essenziali, trasformando una misura di protezione in un problema di continuità operativa. La sicurezza richiede quindi un equilibrio tra riservatezza, accessibilità e capacità di ripristino, evitando che una singola soluzione tecnologica diventi essa stessa un punto critico dell'infrastruttura.
I LIMITI DEL CONFIDENTIAL COMPUTING E IL RISCHIO DELLA FALSA SICUREZZA
Nonostante i progressi, sarebbe improprio considerare il confidential computing una protezione assoluta. Gli ambienti di esecuzione riservati dipendono dalla correttezza delle implementazioni hardware, dal firmware, dai meccanismi di attestazione e dal software eseguito al loro interno. Eventuali vulnerabilità possono compromettere le garanzie di isolamento. Inoltre, le tecnologie TEE non eliminano automaticamente gli attacchi attraverso canali laterali, nei quali un aggressore tenta di ricavare informazioni osservando caratteristiche indirette dell'esecuzione. Anche la possibilità di installare codice malevolo direttamente nell'ambiente considerato affidabile resta un problema che deve essere affrontato attraverso controlli indipendenti.
Un ulteriore limite riguarda la complessità operativa. L'adozione di macchine virtuali riservate può richiedere verifiche di compatibilità con le applicazioni esistenti, adattamenti nella gestione delle chiavi e procedure specifiche per l'attestazione crittografica. Non tutte le piattaforme supportano le medesime funzionalità e i costi possono variare in base all'architettura e al carico di lavoro. È perciò necessario distinguere le garanzie effettivamente offerte da quelle semplicemente associate alla denominazione commerciale di un prodotto. Per un'impresa, adottare tecnologie avanzate senza una corretta analisi delle minacce rischia di creare una percezione di sicurezza superiore alla protezione realmente ottenuta.
IL PROSSIMO PASSAGGIO: INTEGRARE PROTEZIONE DEI DATI E CRITTOGRAFIA POST-QUANTISTICA
L'evoluzione della sicurezza informatica si muove contemporaneamente su due direttrici. Da una parte, le tecnologie di confidential computing cercano di proteggere le informazioni durante il loro utilizzo. Dall'altra, la crittografia post-quantistica punta a rendere più resistenti i meccanismi crittografici rispetto alle minacce future derivanti dallo sviluppo dei computer quantistici. Nell'agosto 2024, il NIST ha approvato tre standard fondamentali, FIPS 203, FIPS 204 e FIPS 205, dedicati rispettivamente a meccanismi di incapsulamento delle chiavi e firme digitali progettati per resistere agli attacchi quantistici. Si tratta di ambiti differenti ma complementari: proteggere le comunicazioni future non risolve l'esposizione dei dati durante l'elaborazione, così come isolare un ambiente di esecuzione non rende automaticamente sicuri tutti i protocolli crittografici impiegati.
CSRC+1
Per le organizzazioni, il percorso più realistico non consiste nel sostituire indiscriminatamente le infrastrutture esistenti, ma nell'individuare i trattamenti più critici e valutare dove le nuove tecnologie possano ridurre rischi effettivi. Le informazioni sanitarie, i dati finanziari, i segreti industriali e le applicazioni di intelligenza artificiale rappresentano ambiti nei quali la riservatezza durante l'elaborazione può assumere un'importanza particolarmente elevata. Parallelamente, sarà necessario sviluppare competenze capaci di mettere in relazione architetture informatiche, obblighi normativi, gestione dei fornitori e responsabilità organizzative. La tecnologia potrà offrire maggiori garanzie soltanto nella misura in cui sarà accompagnata da una capacità altrettanto evoluta di comprenderne i limiti.
Il passaggio dalla protezione del dato archiviato alla protezione del dato elaborato segna un cambiamento significativo nella concezione stessa della cybersecurity. Non basta più impedire che un'informazione venga sottratta da un archivio o intercettata durante una comunicazione. Occorre interrogarsi su ciò che accade quando quella stessa informazione viene utilizzata, trasformata o affidata a un sistema automatizzato. In un'economia sempre più dipendente dai dati, il vantaggio competitivo non apparterrà necessariamente a chi ne possiede la quantità maggiore, ma a chi saprà utilizzarli riducendo l'esposizione e mantenendo responsabilità e controllo. La vera maturità digitale di un'organizzazione si misurerà anche nella capacità di dimostrare che la fiducia nei propri sistemi non è soltanto dichiarata, ma tecnicamente verificabile.
A cura degli studenti della Facoltà di Giurisprudenza e Ingegneria Informatica
NOTE E RIFERIMENTI
· European Data Protection Supervisor (EDPS) – Confidential Computing. Approfondimento sulle tecnologie TEE, sulla protezione dei dati durante l'elaborazione e sui rischi connessi alle infrastrutture cloud.
https://www.edps.europa.eu/data-protection/technology-monitoring/techsonar/confidential-computing_en
· National Institute of Standards and Technology (NIST) – Recommendation for Key Management: Part 1 – General, SP 800-57 Rev. 5. Linee guida sulla gestione delle chiavi crittografiche.
https://csrc.nist.gov/pubs/sp/800/57/pt1/r5/final
· Parlamento europeo e Consiglio dell'Unione europea – Regolamento (UE) 2016/679 (GDPR), in particolare articolo 32, relativo alla sicurezza del trattamento.
https://eur-lex.europa.eu/eli/reg/2016/679/oj
· Parlamento europeo e Consiglio dell'Unione europea – Direttiva (UE) 2022/2555 (NIS2), in particolare articolo 21 sulle misure di gestione dei rischi di cybersicurezza.
https://eur-lex.europa.eu/eli/dir/2022/2555/oj
· Parlamento europeo e Consiglio dell'Unione europea – Regolamento (UE) 2022/2554 (DORA). Disciplina della resilienza operativa digitale per il settore finanziario.
https://eur-lex.europa.eu/eli/reg/2022/2554/oj
· European Data Protection Board (EDPB) – Recommendations 01/2020 on Measures that Supplement Transfer Tools. Raccomandazioni sulle garanzie supplementari nei trasferimenti internazionali di dati personali.
https://www.edpb.europa.eu/documents/recommendation/recommendations-012020-on-measures-that-supplement-transfer-tools-to_en
· Microsoft Learn – Azure Confidential Computing Products. Documentazione sulle macchine virtuali riservate e sulle tecnologie AMD SEV-SNP e Intel TDX.
https://learn.microsoft.com/en-us/azure/confidential-computing/overview-azure-products
· Amazon Web Services (AWS) – AWS Confidential Computing. Documentazione sull'architettura Nitro, sugli ambienti isolati e sui sistemi di attestazione crittografica.
https://aws.amazon.com/confidential-computing/
· Google Cloud – Confidential VM Overview. Documentazione sulle tecnologie di isolamento hardware, sulla cifratura della memoria e sulle funzionalità di attestazione.
https://docs.cloud.google.com/confidential-computing/confidential-vm/docs/confidential-vm-overview
· National Institute of Standards and Technology (NIST) – Announcing Approval of Three Federal Information Processing Standards for Post-Quantum Cryptography, 13 agosto 2024.
https://www.nist.gov/news-events/news/2024/08/announcing-approval-three-federal-information-processing-standards-fips