Le nuove campagne di phishing sfruttano la popolarità dell’intelligenza artificiale per simulare piattaforme professionali e sottrarre credenziali aziendali. Dietro interfacce apparentemente autentiche si nascondono sistemi interattivi controllati dai cybercriminali, con conseguenze economiche, tecnologiche e giuridiche sempre più rilevanti.
L’INTELLIGENZA ARTIFICIALE DIVENTA UN’ESCA PER I CYBERCRIMINALI
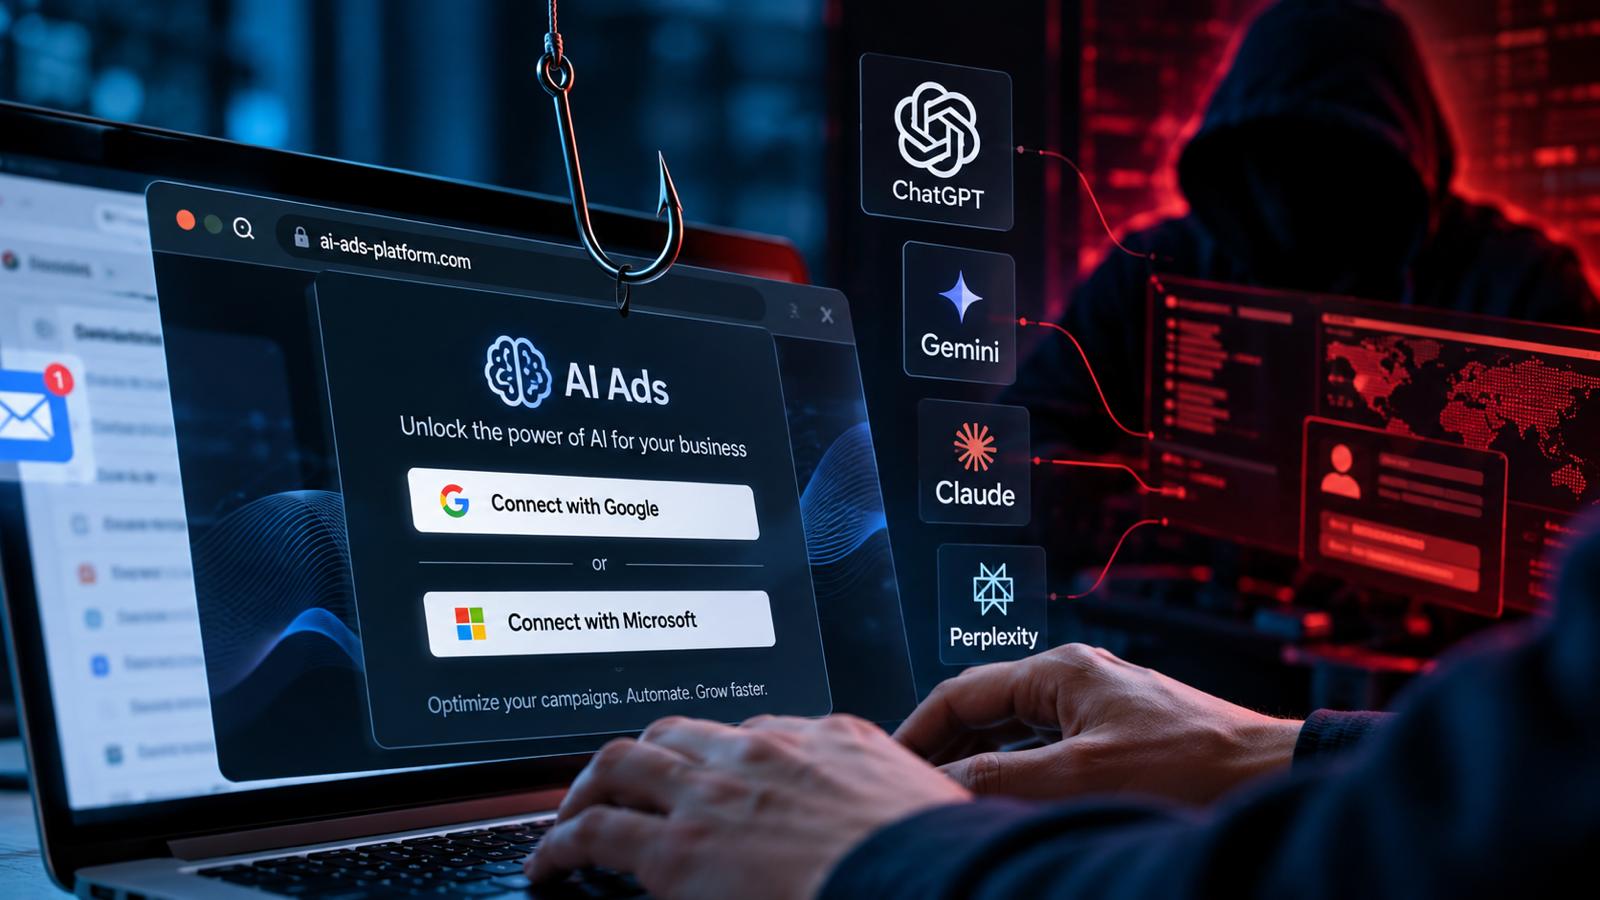
Un responsabile marketing riceve un invito a provare una nuova piattaforma di intelligenza artificiale capace di ottimizzare le campagne pubblicitarie. Il servizio promette di analizzare automaticamente le spese, migliorare le performance degli annunci e integrare gli account Google e Meta attraverso un’unica interfaccia. Il sito appare professionale, utilizza un marchio familiare e presenta funzionalità perfettamente coerenti con le esigenze dell’utente. Per iniziare basta premere un pulsante: Connect.
È proprio in quel momento che un’operazione apparentemente ordinaria può trasformarsi in un attacco informatico.
Una ricerca pubblicata il 6 ottobre 2026 da Island Security Research ha documentato una campagna di phishing costruita intorno a falsi servizi pubblicitari associati ai principali marchi dell’intelligenza artificiale, tra cui ChatGPT, Gemini, Claude e Perplexity. L’elemento più significativo non è soltanto l’imitazione delle piattaforme originali, ma il funzionamento dell’infrastruttura criminale: le vittime vengono accompagnate attraverso un processo di autenticazione artificiale nel quale un operatore può intervenire in tempo reale, modificando le richieste e raccogliendo progressivamente le informazioni necessarie a compromettere un account.
La vicenda testimonia un cambiamento nel panorama delle minacce digitali. L’intelligenza artificiale non è necessariamente lo strumento che esegue l’attacco, ma diventa il contesto attraverso il quale costruire una relazione di fiducia con la vittima. La diffusione di nuovi servizi, integrazioni e agenti intelligenti crea infatti un ambiente nel quale gli utenti sono sempre più abituati a collegare applicazioni differenti, autorizzare accessi e sperimentare strumenti ancora poco conosciuti.
QUANDO UNA FINESTRA DI ACCESSO NON È QUELLA CHE SEMBRA
Il successo di questi attacchi dipende da un dettaglio che molti utenti considerano una garanzia di sicurezza: l’aspetto della finestra di autenticazione. Nelle operazioni analizzate dai ricercatori, il pulsante per collegare un account non conduce necessariamente alla pagina ufficiale del fornitore del servizio. Al contrario, può aprire una finestra costruita graficamente all’interno della pagina già visitata, completa di barra degli indirizzi, simboli di sicurezza e interfaccia apparentemente identica a quella di Google.
La tecnica prende il nome di Browser-in-the-Browser e sfrutta la possibilità di riprodurre visivamente gli elementi di una finestra del browser senza aprire realmente una nuova sessione indipendente. L’utente vede un indirizzo riconoscibile, come quello del sistema di autenticazione Google, ma continua a interagire con un sito controllato dall’aggressore. Anche il simbolo del lucchetto può essere semplicemente parte della rappresentazione grafica contraffatta.
Il problema non riguarda soltanto la precisione della copia. L’infrastruttura scoperta da Island è in grado di adattare l’interfaccia al dispositivo utilizzato, riproducendo caratteristiche grafiche di Windows, macOS, Android e iOS. Questo rende meno efficaci alcuni segnali visivi sui quali tradizionalmente si fonda la capacità degli utenti di riconoscere un tentativo di frode.
L’episodio evidenzia una debolezza nella percezione della sicurezza digitale. Per anni si è raccomandato di controllare la presenza del lucchetto e l’aspetto degli indirizzi web. Oggi questi elementi, se visualizzati all’interno di una pagina anziché nell’interfaccia autentica del browser, possono essere imitati. La verifica deve quindi riguardare l’origine effettiva della connessione, non semplicemente ciò che una pagina dichiara di rappresentare.
DAL FURTO DELLA PASSWORD ALLA MANIPOLAZIONE DELL’UTENTE
La componente più innovativa della campagna riguarda il controllo esercitato durante l’autenticazione. Il phishing tradizionale è spesso associato a una pagina statica progettata per raccogliere username e password. In questo caso, invece, l’operazione può svilupparsi attraverso una successione di schermate decise direttamente dall’attaccante.
L’infrastruttura individuata dai ricercatori utilizza un’applicazione web che mantiene aggiornato lo stato della sessione e permette agli operatori di osservare le informazioni inserite. Se una password non consente di proseguire, l’aggressore può chiedere un secondo tentativo. Se il servizio originale richiede un ulteriore controllo, la vittima può essere indirizzata verso una schermata che domanda un codice temporaneo, una conferma tramite applicazione di autenticazione oppure l’approvazione di una notifica.
Non si tratta, dunque, di una semplice raccolta automatizzata di informazioni. Il sistema ricostruisce un’esperienza di accesso apparentemente legittima e consente di adattare il percorso alle risposte dell’utente. La possibilità di chiedere ulteriori credenziali, simulare errori e mantenere aperta l’interazione aumenta le opportunità di sottrarre informazioni utilizzabili durante un tentativo di accesso non autorizzato.
È importante distinguere questa modalità dai classici attacchi Adversary-in-the-Middle, nei quali un server intermedio può intercettare le comunicazioni tra la vittima e il servizio autentico, arrivando in determinati casi a sottrarre cookie di sessione. La piattaforma analizzata da Island, invece, ricostruisce localmente le schermate e raccoglie le informazioni attraverso proprie interfacce applicative. Le due tecniche sono differenti, ma condividono l’obiettivo di aggirare la fiducia riposta dall’utente nel processo di autenticazione.
La conseguenza è significativa: anche l’autenticazione multifattore, quando basata su password e codici temporanei trasferibili, può essere esposta a tentativi di intercettazione o manipolazione. La presenza di un secondo fattore, da sola, non garantisce che l’identità digitale sia protetta contro ogni forma di phishing.
IL CASO MUSE ADS E LA VELOCITÀ DELLE FRODI DIGITALI
Uno degli aspetti più interessanti emersi dall’indagine riguarda la capacità degli aggressori di sfruttare le novità tecnologiche quasi contemporaneamente alla loro presentazione pubblica. Secondo la ricostruzione di Island, Meta ha annunciato il proprio agente AI Muse l’8 settembre 2026. Appena otto giorni dopo, il 16 settembre, un sito fraudolento denominato Muse Ads si presentava come uno strumento per la gestione delle campagne pubblicitarie attraverso l’intelligenza artificiale.
La falsa piattaforma prometteva funzionalità verosimili: collegamento degli account, gestione delle inserzioni e ottimizzazione delle attività promozionali. La scelta del momento non era casuale. Quando una nuova tecnologia viene annunciata, gli utenti non conoscono ancora tutte le sue funzionalità, i prodotti collegati o le modalità di distribuzione. Un servizio inesistente può quindi sembrare un’estensione plausibile di un ecosistema appena introdotto.
L’indagine ha inoltre individuato elementi che collegano la medesima infrastruttura a campagne differenti, comprese false procedure di rimborso e siti dedicati al reclutamento professionale. In un insieme di scansioni archiviate, uno stesso backend risultava associato a numerosi domini, apparentemente destinati a finalità completamente diverse. La struttura tecnologica rimaneva sostanzialmente riutilizzabile, mentre cambiavano il marchio, la comunicazione e il contesto attraverso cui attirare le vittime.
Questo modello offre un vantaggio operativo ai criminali: riduce i costi di sviluppo delle nuove campagne e permette di reagire rapidamente alle tendenze del mercato. La possibilità di realizzare interfacce professionali utilizzando tecnologie web largamente disponibili rende inoltre meno netta la distinzione tra una piattaforma autentica e una sua imitazione.
Secondo i ricercatori, durante l’attività di monitoraggio sono stati osservati centinaia di invii di dati da parte delle vittime. Il dato documenta l’attività dell’infrastruttura, ma non consente da solo di stabilire quanti account siano stati effettivamente compromessi o quale sia stato il danno economico complessivo.
GLI ACCOUNT AZIENDALI DIVENTANO UN OBIETTIVO ECONOMICO
La scelta di colpire responsabili marketing, agenzie pubblicitarie e amministratori di account professionali risponde a una precisa logica economica. Un account pubblicitario non rappresenta soltanto un’identità digitale, ma può consentire di gestire budget, accedere a informazioni commerciali, modificare campagne e utilizzare metodi di pagamento già autorizzati. Quando l’account appartiene a un’agenzia, il rischio può estendersi a numerose imprese clienti.
Un criminale che ottiene il controllo di un account manager potrebbe, per esempio, introdurre nuovi amministratori, modificare le autorizzazioni esistenti oppure utilizzare il budget pubblicitario per promuovere attività fraudolente. Le conseguenze non si esauriscono necessariamente nel denaro sottratto. L’organizzazione colpita può subire l’interruzione delle proprie campagne, difficoltà nel recupero degli accessi e un deterioramento dei rapporti commerciali con i clienti.
La ricerca di Island richiama anche un mercato clandestino degli account pubblicitari compromessi. In determinate circostanze, un account con una storia consolidata di attività e pagamenti può risultare più interessante di uno appena creato, perché dispone già di autorizzazioni e caratteristiche operative utilizzabili dagli aggressori.
Il fenomeno introduce una questione più ampia nella gestione del rischio aziendale. L’identità digitale di un dipendente può diventare il punto d’accesso a un insieme di servizi esterni, ciascuno con proprie informazioni, autorizzazioni e risorse economiche. Di conseguenza, la sicurezza non può essere valutata soltanto attraverso la protezione delle infrastrutture interne: deve comprendere anche gli account SaaS, le piattaforme pubblicitarie e i collegamenti con fornitori tecnologici.
QUANDO IL PHISHING DIVENTA UNA QUESTIONE DI RESPONSABILITÀ GIURIDICA
La compromissione di credenziali aziendali solleva interrogativi che vanno oltre la risposta tecnica all’incidente. Se un accesso fraudolento permette di consultare dati personali di clienti, dipendenti o utenti, l’evento potrebbe configurare una violazione dei dati personali ai sensi del Regolamento europeo 2016/679.
L’articolo 32 del GDPR impone ai titolari e ai responsabili del trattamento di adottare misure tecniche e organizzative adeguate al rischio, considerando lo stato dell’arte, le caratteristiche del trattamento e le possibili conseguenze per gli interessati. Non si tratta di un obbligo di sicurezza assoluta, bensì di una responsabilità organizzativa che richiede valutazioni, controlli e aggiornamenti proporzionati alle minacce conosciute.
Un’impresa che consente ai dipendenti di collegare liberamente account aziendali a servizi esterni sconosciuti, senza procedure di autorizzazione o adeguati strumenti di protezione, potrebbe esporsi a criticità anche sul piano della conformità normativa. La valutazione dipenderebbe naturalmente dalle circostanze concrete, dalle informazioni coinvolte e dalle misure effettivamente adottate.
Qualora si verifichi una violazione dei dati personali, l’articolo 33 del GDPR prevede inoltre la notifica all’autorità di controllo senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza dell’evento, salvo che sia improbabile un rischio per i diritti e le libertà delle persone fisiche. Nei casi di rischio elevato può sorgere anche l’obbligo di comunicazione agli interessati previsto dall’articolo 34. Non ogni sottrazione di credenziali determina automaticamente tali obblighi: occorre verificare se vi sia stata effettivamente una violazione di dati personali e valutarne le conseguenze.
Anche la direttiva NIS2 rafforza questa prospettiva. Per i soggetti essenziali e importanti che rientrano nel suo ambito applicativo, il legislatore europeo richiede misure di gestione del rischio, politiche di controllo degli accessi, formazione e, ove opportuno, soluzioni di autenticazione multifattore o continua. L’articolo 20 attribuisce inoltre agli organi di gestione specifici compiti di approvazione e supervisione delle misure di cybersecurity.
La gestione delle credenziali, pertanto, non può più essere considerata esclusivamente una questione affidata ai reparti informatici. Diventa una componente della governance aziendale, nella quale responsabilità organizzative, valutazioni del rischio e protezione delle attività commerciali risultano strettamente collegate.
LA SICUREZZA NON PUÒ DIPENDERE SOLTANTO DALL’ATTENZIONE DELL’UTENTE
L’evoluzione del phishing rende sempre meno sostenibile un modello di prevenzione fondato principalmente sulla capacità delle persone di individuare messaggi sospetti. Quando un’interfaccia fraudolenta riproduce accuratamente un servizio conosciuto e utilizza procedure coerenti con il lavoro quotidiano, anche un professionista esperto può essere indotto a compiere operazioni rischiose.
La risposta tecnologica più rilevante riguarda l’adozione di sistemi di autenticazione resistenti al phishing. La CISA statunitense raccomanda in particolare le tecnologie basate sugli standard FIDO e WebAuthn, che permettono di verificare l’identità mediante credenziali crittografiche associate al servizio autentico. A differenza dei tradizionali codici temporanei, queste soluzioni impediscono, quando correttamente implementate, che una credenziale destinata a un dominio legittimo venga semplicemente riutilizzata su un dominio contraffatto.
È altrettanto importante intervenire sulla gestione degli accessi. Le imprese possono ridurre l’esposizione attraverso autorizzazioni limitate alle effettive necessità lavorative, verifiche sulle nuove integrazioni, monitoraggio delle modifiche agli account e procedure rapide di revoca delle sessioni sospette. Nel caso delle piattaforme pubblicitarie, assume particolare rilievo il controllo periodico degli amministratori autorizzati e delle variazioni nei budget di spesa.
Il quadro internazionale conferma l’importanza di questi interventi. Nel rapporto ENISA Threat Landscape 2025, l’Agenzia europea per la cybersicurezza ha individuato nel phishing uno dei principali vettori iniziali di compromissione. Il successivo Threat Landscape 2026, pubblicato il 22 settembre, ha richiamato l’attenzione sull’aumento delle dipendenze digitali e sull’impiego dell’intelligenza artificiale per sostenere attività malevole.
La direzione che emerge da queste analisi è chiara: la protezione delle identità deve diventare un processo continuo, capace di controllare non soltanto chi accede a un sistema, ma anche quali operazioni vengono effettuate e attraverso quali applicazioni.
LA FIDUCIA DIGITALE SARÀ IL NUOVO TERRENO DI CONFRONTO
Le campagne costruite intorno ai falsi servizi AI mostrano come il phishing stia diventando una minaccia sempre più integrata nei normali processi aziendali. Non è necessario promettere premi improbabili o costruire messaggi allarmistici. Può essere sufficiente offrire uno strumento apparentemente utile, collocarlo nel momento giusto e convincere l’utente a collegare un account professionale.
La crescita delle piattaforme intelligenti e delle integrazioni tra servizi digitali rende questo scenario particolarmente delicato. Ogni nuova connessione tra applicazioni può generare opportunità operative, ma introduce anche autorizzazioni che devono essere comprese, controllate e periodicamente rivalutate.
Per le imprese, la sfida consiste nel conciliare innovazione e controllo senza trasformare la sicurezza in un ostacolo permanente alla produttività. Per i fornitori tecnologici, significa progettare procedure di accesso più resistenti alle imitazioni e rendere riconoscibili le integrazioni autorizzate. Per il legislatore e le autorità di vigilanza, significa continuare a valorizzare modelli di responsabilità fondati su prevenzione, proporzionalità e capacità effettiva di gestione del rischio.
La lezione più importante di queste campagne non riguarda soltanto l’evoluzione degli strumenti criminali. Riguarda il modo in cui attribuiamo fiducia alle interfacce digitali. In un ambiente nel quale un sito può riprodurre quasi perfettamente l’esperienza di un servizio autentico, riconoscere un marchio non equivale più a verificare un’identità.
La sicurezza informatica dovrà quindi fondarsi sempre meno sull’apparenza di ciò che viene mostrato e sempre più sulla possibilità di dimostrare, tecnicamente e organizzativamente, che ogni accesso sia realmente autorizzato.
A cura degli studenti di Giurisprudenza e Ingegneria Informatica
NOTE E RIFERIMENTI
• Island Security Research (2026) – Behind the Connect Button: The Fake AI Ads Campaign. Indagine tecnica originale sulla campagna di phishing che imita servizi AI, sul funzionamento delle false finestre di autenticazione e sul controllo umano delle richieste MFA. Consulta il documento
• ENISA (2026) – ENISA Threat Landscape 2026. Rapporto europeo sull’evoluzione delle minacce informatiche, sulle dipendenze tecnologiche e sul ruolo crescente dell’intelligenza artificiale nelle attività ostili. Consulta il documento
• CISA – Cybersecurity and Infrastructure Security Agency – Implementing Phishing-Resistant MFA. Documento tecnico sulle soluzioni di autenticazione resistenti al phishing e sull’impiego degli standard FIDO/WebAuthn. Consulta il documento
• Microsoft Security – Defender XDR – Classificazione degli avvisi per il furto dei cookie di sessione. Approfondimento tecnico sugli attacchi Adversary-in-the-Middle e sulla compromissione delle sessioni di autenticazione. Consulta il documento
• Parlamento europeo e Consiglio dell’Unione europea (2016) – Regolamento (UE) 2016/679 – GDPR, articoli 32, 33 e 34. Disciplina europea della sicurezza del trattamento, degli obblighi di notifica delle violazioni e delle comunicazioni agli interessati. Consulta il documento
• Parlamento europeo e Consiglio dell’Unione europea (2022) – Direttiva (UE) 2022/2555 – NIS2, articoli 20, 21 e 23. Normativa relativa alla governance della cybersecurity, alle misure di gestione dei rischi e agli obblighi di segnalazione degli incidenti significativi. Consulta il documento