IL CASO REVOLUT: QUANDO L’ATTACCO NON ENTRA DAI SISTEMI
Quando si parla di violazione dei dati di una banca digitale, si immagina subito un hacker che riesce a entrare nei server, supera le difese informatiche e sottrae informazioni sensibili. Nel caso Revolut, però, il problema sarebbe nato in modo diverso e proprio per questo è particolarmente interessante.
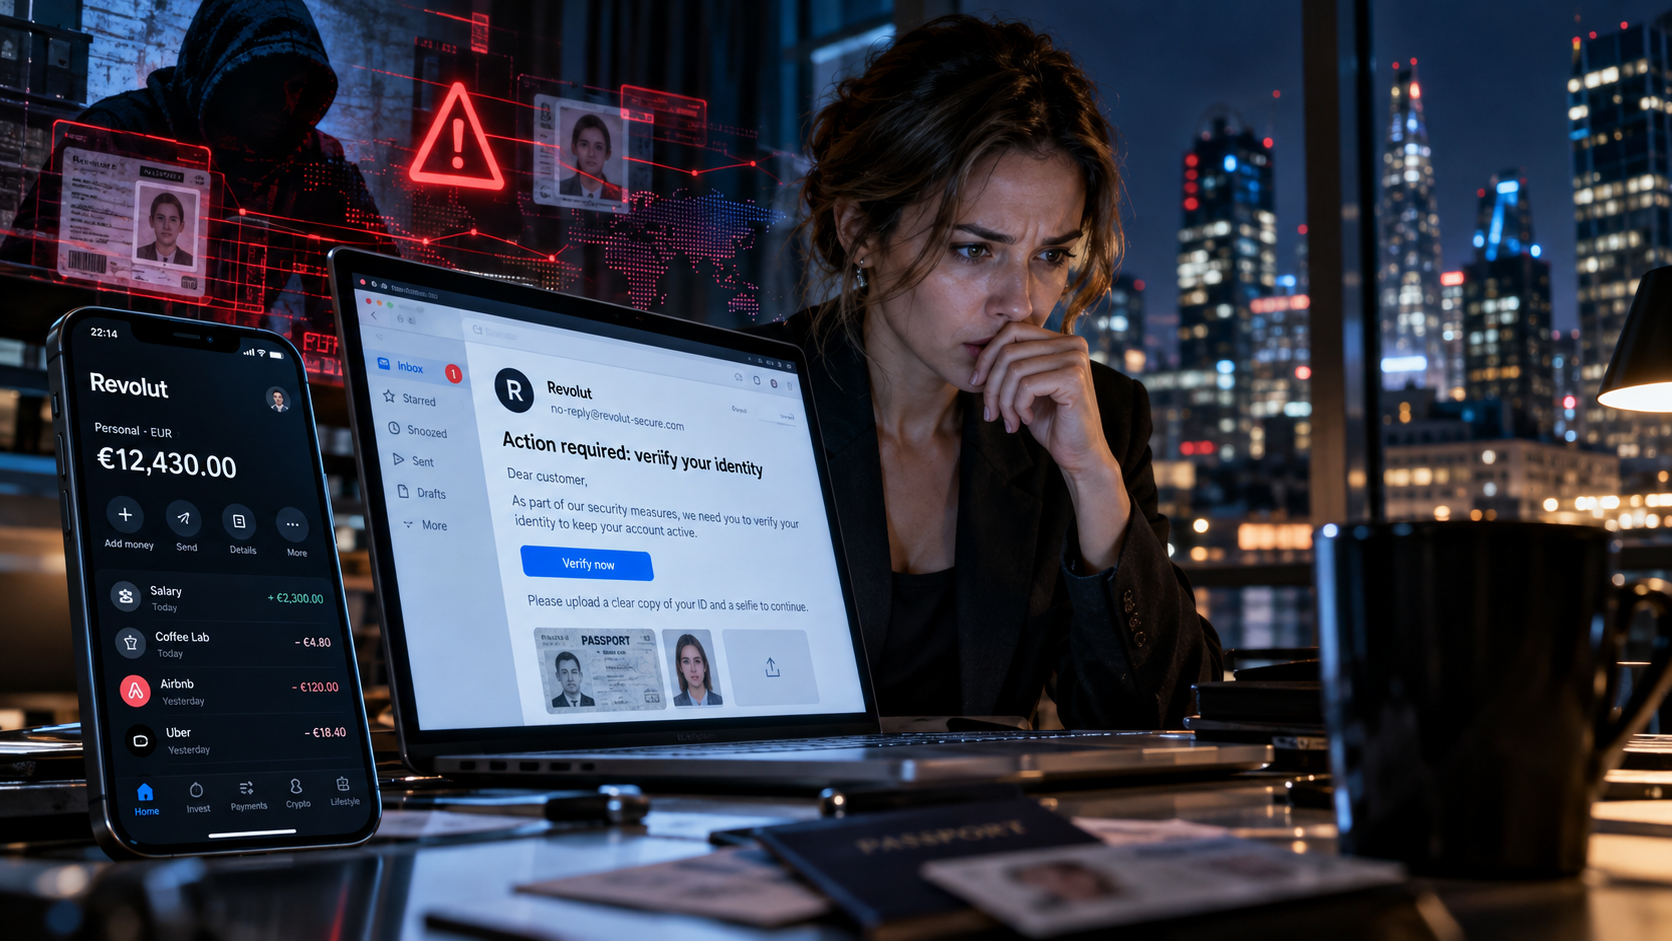
Nel settembre 2026 Revolut ha confermato di aver comunicato dati sensibili di alcuni clienti dopo aver ricevuto richieste fraudolente che apparivano provenire da un ente pubblico. Secondo quanto riportato da Reuters, i criminali avrebbero utilizzato un indirizzo collegato a un dominio governativo legittimo per rendere credibili le proprie richieste. I sistemi interni della fintech e i fondi dei clienti non sarebbero stati direttamente compromessi, ma alcune informazioni sarebbero state comunque trasmesse a soggetti non autorizzati.
Successivamente la società ha annunciato che avrebbe sostenuto i costi necessari per la sostituzione dei documenti d’identità dei clienti coinvolti.
Il caso mostra quindi un aspetto fondamentale della cybersecurity moderna: un sistema può essere tecnicamente sicuro e, nello stesso tempo, risultare vulnerabile nel momento in cui qualcuno riesce a convincere una persona o un processo aziendale a comportarsi come se l’attaccante fosse un soggetto legittimo.
IL PHISHING NON SERVE PIÙ SOLTANTO A RUBARE UNA PASSWORD
Per anni il phishing è stato associato soprattutto alle classiche e-mail false utilizzate per convincere l’utente a inserire username e password all’interno di un sito contraffatto.
Oggi il social engineering può essere molto più sofisticato.
L’attaccante non cerca necessariamente di violare un sistema informatico: può impersonare un’autorità, un dirigente, un fornitore oppure un soggetto che ha normalmente diritto a richiedere determinate informazioni. L’obiettivo è fare in modo che sia l’organizzazione stessa a consegnare volontariamente ciò che il criminale vuole ottenere.
È questo che rende il caso Revolut particolarmente importante. Se una richiesta sembra arrivare da un indirizzo istituzionale autentico, chi la riceve può essere portato a considerarla affidabile senza compiere verifiche ulteriori.
Il problema, quindi, non riguarda soltanto firewall, antivirus o sistemi di crittografia, ma riguarda la capacità dell’impresa di verificare l’identità del soggetto che sta chiedendo l’accesso a dati sensibili.
In un contesto nel quale phishing e social engineering stanno diventando sempre più sofisticati, l’identità digitale di chi presenta una richiesta può diventare importante quanto la sicurezza tecnica del database che contiene le informazioni.
CYBERSECURITY E PROTEZIONE DEI DATI NON SONO LA STESSA COSA
Il caso aiuta anche a distinguere due concetti che spesso vengono confusi.
La cybersecurity riguarda la protezione dei sistemi, delle reti e delle informazioni contro accessi, alterazioni e attacchi non autorizzati.
La protezione dei dati personali, invece, riguarda anche le regole che stabiliscono chi possa trattare determinate informazioni, per quale motivo e attraverso quali procedure.
Un’impresa può quindi avere infrastrutture tecnologiche molto robuste e trovarsi comunque davanti a un problema di data protection.
Se un dipendente consegna legittimamente dei dati perché ritiene, erroneamente, che il destinatario sia autorizzato a riceverli, non è necessariamente avvenuta una violazione tecnica del sistema. Il risultato, però, può essere comunque la divulgazione di informazioni personali a un soggetto che non avrebbe dovuto ottenerle.
Proteggere i dati non significa soltanto impedire agli hacker di entrare, ma vuol dire anche costruire procedure capaci di stabilire quando una richiesta sia autentica, chi possa autorizzarla e quali controlli debbano essere eseguiti prima di comunicare informazioni sensibili.
QUANDO L’ERRORE UMANO DIVENTA UN PROBLEMA DELL’IMPRESA
Di fronte a un attacco di social engineering è facile attribuire tutto all’errore della persona che ha creduto alla richiesta.
In realtà, dal punto di vista della sicurezza aziendale, il problema è più complesso.
Un’organizzazione che gestisce milioni di clienti non può basare la protezione dei dati esclusivamente sulla capacità del singolo dipendente di riconoscere una comunicazione fraudolenta. Deve costruire processi nei quali anche un errore umano possa essere intercettato prima di produrre conseguenze.
Una richiesta particolarmente sensibile potrebbe, ad esempio, richiedere una seconda verifica, un controllo attraverso un diverso canale di comunicazione oppure l’approvazione di più soggetti prima che i dati vengano trasmessi.
Questo è uno dei principi più importanti della cybersecurity moderna: l’essere umano rimane parte del sistema di sicurezza e proprio per questo il sistema deve essere progettato tenendo conto della possibilità che possa sbagliare.
La responsabilità organizzativa nasce quindi dalla qualità delle procedure, dalla formazione del personale, dalla tracciabilità delle decisioni e dalla capacità di dimostrare che siano state adottate misure adeguate rispetto al rischio.
PER UNA FINTECH I DATI SONO PARTE DEL PRODOTTO
Il problema diventa ancora più delicato nel settore finanziario.
Una fintech come Revolut non gestisce soltanto nome ed e-mail dei propri utenti. Può trattare documenti d’identità, coordinate bancarie, informazioni sulle transazioni, indirizzi, dati finanziari e altre informazioni che, se utilizzate in modo illecito, possono facilitare frodi o furti d’identità.
Per questo la sicurezza dei dati rappresenta una componente fondamentale della fiducia che permette a una banca digitale di funzionare.
L’utente non affida alla piattaforma soltanto denaro, ma affida anche una parte significativa della propria identità digitale e finanziaria.
Più un’impresa concentra servizi all’interno della stessa applicazione, maggiore può diventare il valore delle informazioni associate a ogni cliente. La stessa integrazione che rende il servizio semplice e conveniente può quindi rendere quei dati particolarmente interessanti per chi vuole utilizzarli in modo fraudolento.
IL COSTO DI UN DATA BREACH NON È SOLTANTO UNA SANZIONE
Quando si parla di violazioni dei dati, l’attenzione si concentra spesso sulle possibili multe previste dalla normativa. Il vero costo di un incidente può essere molto più ampio.
Nel caso Revolut, la decisione di coprire i costi sostenuti dai clienti per sostituire determinati documenti mostra concretamente una delle conseguenze economiche che possono derivare dalla compromissione di informazioni personali.
A questi costi possono aggiungersi assistenza ai clienti, investigazioni tecniche, consulenze legali, modifica delle procedure interne, comunicazioni alle autorità, rafforzamento dei sistemi di controllo e possibili controversie.
Esiste poi un costo più difficile da calcolare: quello reputazionale.
Per una banca digitale la fiducia è essenziale. Se un cliente percepisce che i propri dati non vengono gestiti in modo sicuro, il problema può incidere direttamente sulla relazione con la piattaforma anche quando il denaro depositato non è mai stato sottratto.
IL FUTURO DELLA CYBERSECURITY È VERIFICARE CHI STA DALL’ALTRA PARTE
Il caso Revolut mostra come il confine tra attacco informatico e manipolazione sociale stia diventando sempre meno netto.
Per anni le imprese hanno investito soprattutto nel proteggere l’accesso ai propri sistemi. Oggi devono proteggere anche i processi attraverso cui vengono prese le decisioni.
Un indirizzo e-mail apparentemente autentico non può essere sufficiente per dimostrare l’identità di chi sta chiedendo informazioni particolarmente sensibili. Allo stesso modo, la semplice conoscenza di dati riservati non dovrebbe automaticamente rendere credibile una richiesta.
La cybersecurity del futuro sarà quindi sempre più basata sulla verifica dell’identità, sulla separazione delle autorizzazioni e sulla capacità di controllare una richiesta attraverso più canali indipendenti.
La tecnologia continuerà a essere fondamentale, ma non potrà eliminare completamente il rischio umano.
Il vero obiettivo sarà costruire organizzazioni nelle quali una singola comunicazione ingannevole non sia sufficiente per superare l’intero sistema di sicurezza.
Perché nel mondo digitale proteggere i dati non significa soltanto impedire a qualcuno di rubarli. Significa anche assicurarsi di non essere noi stessi a consegnarli alla persona sbagliata.
A cura degli studenti sotto la Facoltà di Giurisprudenza e Ingegneria Infomatica
NOTE E RIFERIMENTI
• REUTERS – VIOLAZIONE DEI DATI REVOLUT: ricostruzione dell’incidente nel quale la fintech ha confermato la comunicazione di dati sensibili in seguito a false richieste presentate come provenienti da un ente pubblico. MarketScreener
• REUTERS – RISPOSTA DI REVOLUT E TUTELA DEI CLIENTI: approfondimento sulla gestione dell’incidente e sulla decisione della società di sostenere i costi affrontati da alcuni clienti per la sostituzione dei documenti coinvolti.
https://www.reuters.com/business/finance/
• ENISA – CYBER THREAT LANDSCAPE: analisi delle principali minacce informatiche in Europa e del ruolo crescente di phishing, social engineering e attacchi rivolti alle organizzazioni e ai servizi finanziari.
https://www.enisa.europa.eu/topics/cyber-threats/threats-and-trends
• EUROPEAN DATA PROTECTION BOARD – PERSONAL DATA BREACHES: indicazioni europee sulla gestione delle violazioni dei dati personali, sulla valutazione del rischio e sugli obblighi delle organizzazioni coinvolte.
https://www.edpb.europa.eu/