GLI OCCHIALI NON SERVONO PIÙ SOLTANTO A VEDERE
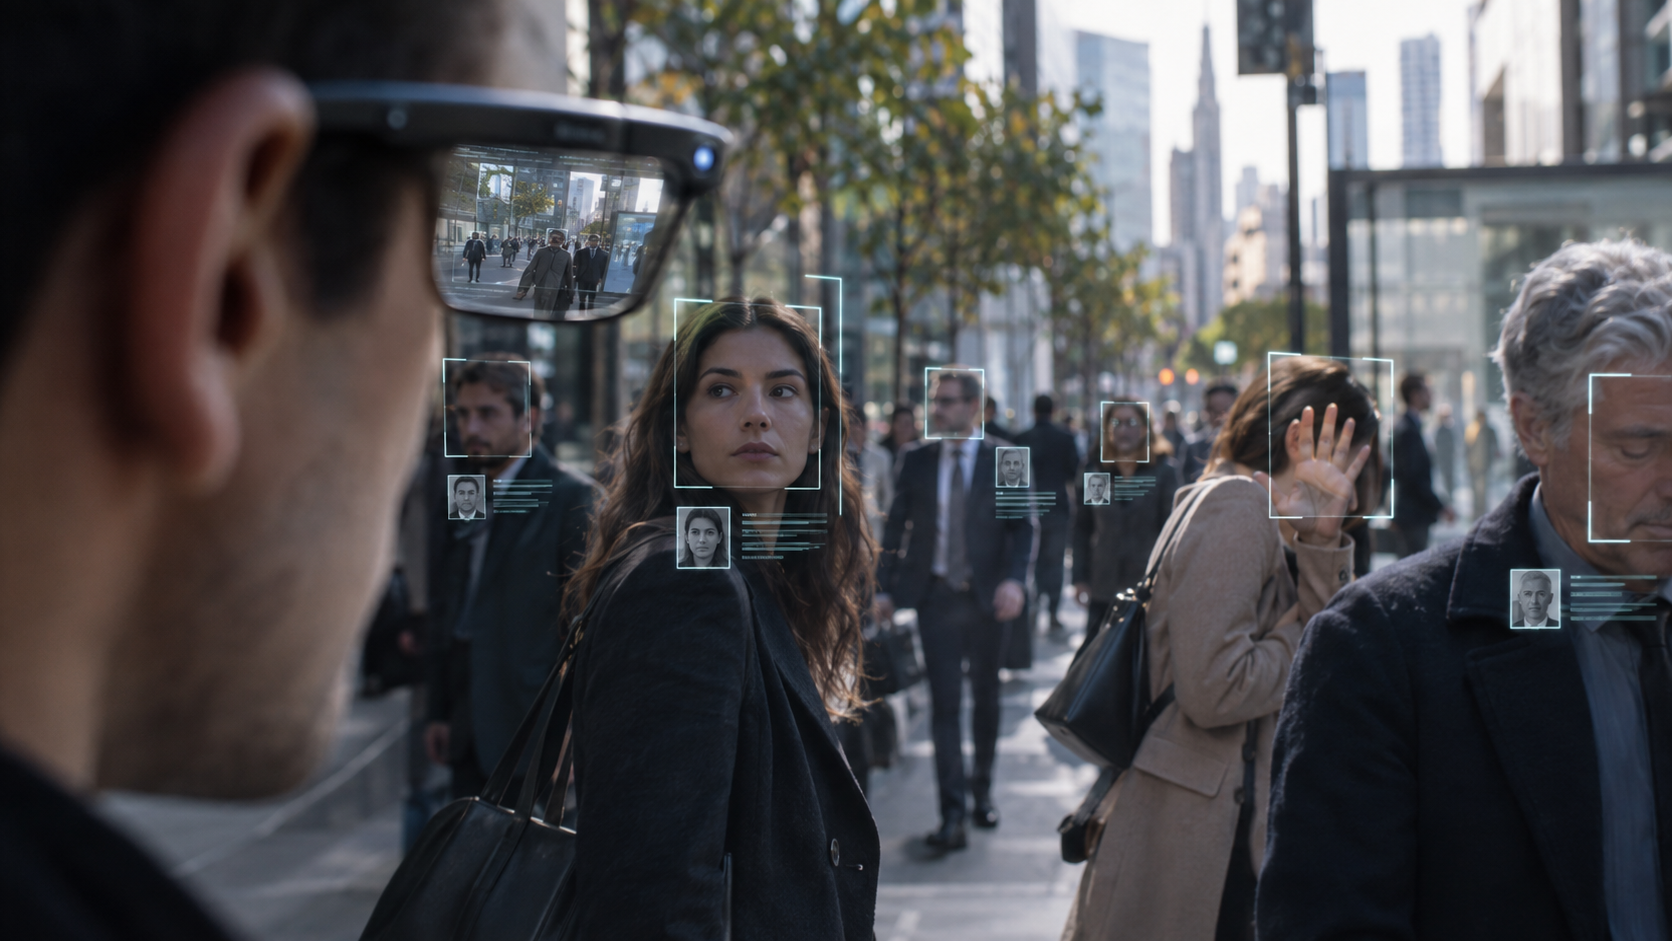
Fino a pochi anni fa un paio di occhiali aveva una funzione semplice, oggi può contenere una telecamera, un microfono, una connessione a Internet e un sistema di intelligenza artificiale capace di analizzare ciò che abbiamo davanti. Gli smart glasses possono fotografare, registrare video, effettuare chiamate, tradurre conversazioni in tempo reale, riconoscere oggetti e inviare informazioni a servizi esterni senza che chi si trova davanti al dispositivo riesca necessariamente a capire cosa stia accadendo.
È proprio questo il problema che ha spinto l’European Data Protection Board (EDPB), l’organismo europeo che riunisce le autorità nazionali per la protezione dei dati, ad adottare il 13 ottobre 2026 lo Statement 1/2026 on Smart Glasses. Non si tratta ancora di una disciplina specifica dedicata agli occhiali intelligenti, ma di un primo documento con cui l’EDPB prova a chiarire quali problemi privacy possono emergere quando questi dispositivi diventano strumenti di uso quotidiano.
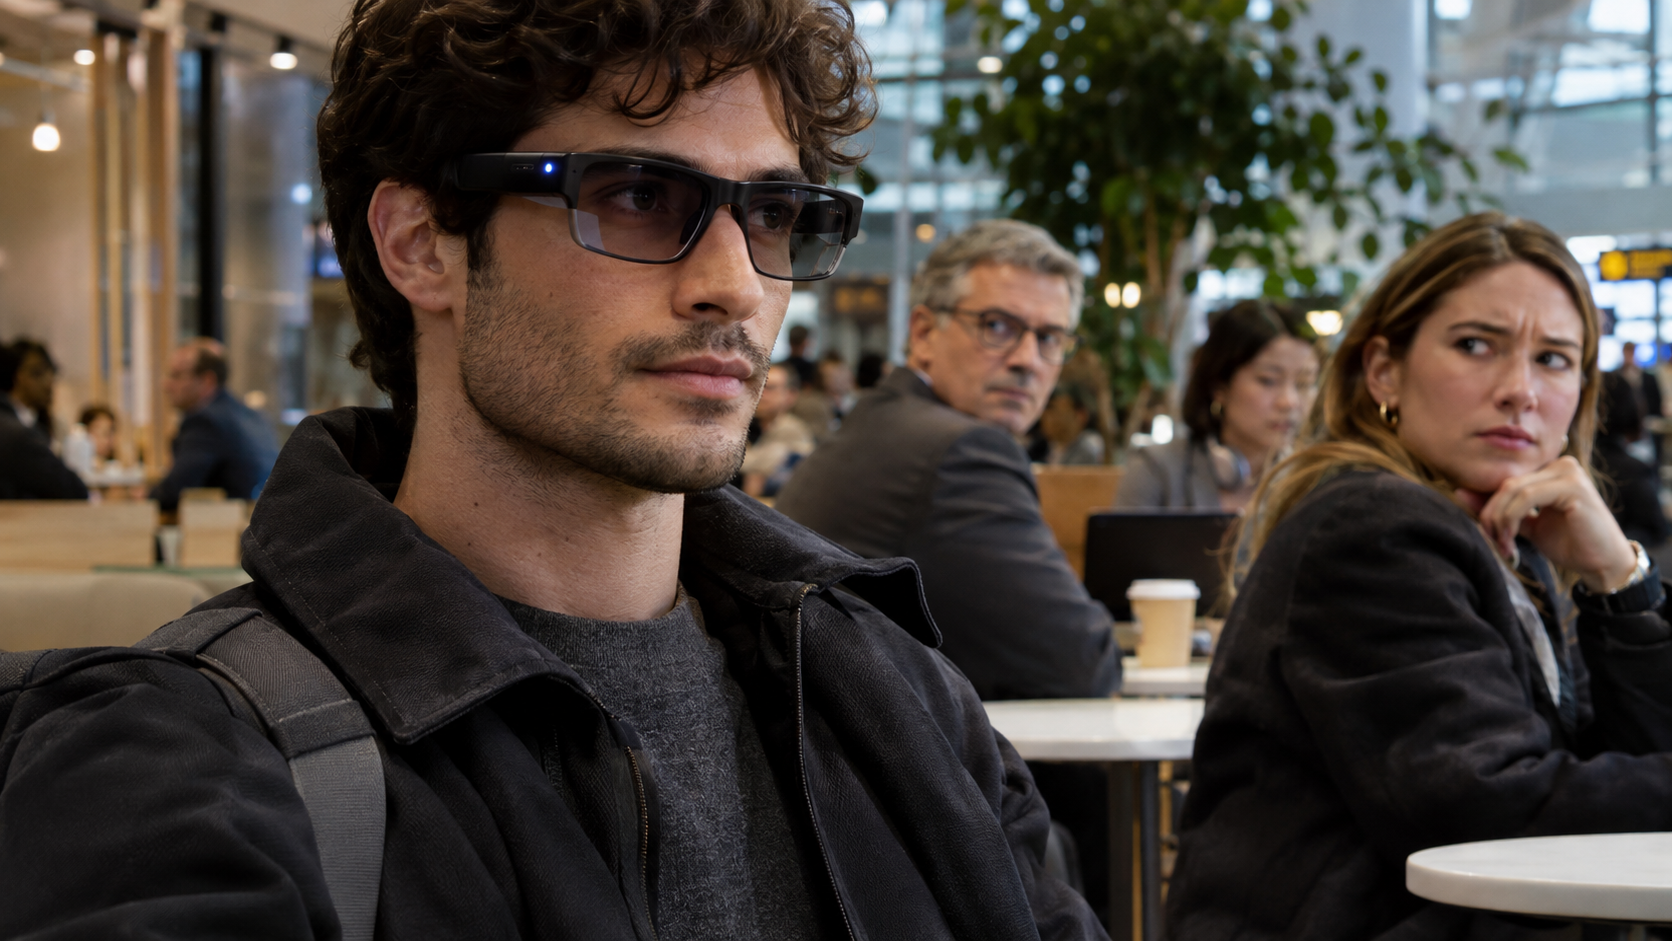
La questione centrale è semplice: Se una persona indossa normali occhiali da sole, chi le sta davanti sa di essere semplicemente osservato; se indossa smart glasses, la stessa persona potrebbe invece essere fotografata, registrata oppure analizzata da un sistema di AI senza rendersene conto. Per il GDPR questo cambia tutto, perché un’immagine, una voce o qualsiasi informazione che permetta di identificare una persona può costituire un dato personale.
Il problema degli smart glasses non è quindi soltanto ciò che possono fare, ma il fatto che possono farlo in modo quasi invisibile.
IL CONSENSO NON È SEMPRE LA RISPOSTA
Il titolo porta subito a una domanda naturale: se gli smart glasses mi stanno registrando, chi ha dato il consenso?
La risposta giuridica è più complessa di quanto possa sembrare, perché nel GDPR il consenso è soltanto una delle possibili basi giuridiche che possono rendere lecito un trattamento. L’articolo 6 prevede infatti anche altre basi, come l’esecuzione di un contratto, un obbligo legale, un interesse pubblico oppure, in determinate condizioni, il legittimo interesse del titolare.
Lo Statement dell’EDPB chiarisce però che ottenere un consenso valido dalle persone che casualmente entrano nel campo visivo degli occhiali può essere estremamente difficile. Il consenso, per essere valido, deve essere libero, specifico, informato e inequivocabile e soprattutto deve esistere prima che il trattamento inizi. Non avrebbe quindi molto senso registrare prima una persona e chiederle successivamente se fosse d’accordo.
Anche il ricorso al legittimo interesse non risolve automaticamente il problema. Bisogna valutare caso per caso se l’interesse di chi utilizza o gestisce il dispositivo prevalga realmente sui diritti e sulle ragionevoli aspettative della persona ripresa. L’EDPB sottolinea che questo bilanciamento diventa particolarmente difficile quando chi viene registrato non sa nemmeno che il trattamento sta avvenendo, soprattutto se quei dati vengono successivamente utilizzati per finalità commerciali o per addestrare sistemi di intelligenza artificiale.
Quindi la domanda corretta non è soltanto “hai dato il consenso?”, ma più in generale “con quale diritto stanno trattando i tuoi dati e tu puoi realmente saperlo?”.
SE LI USO PER ME, IL GDPR SI APPLICA SEMPRE?
Un altro punto importante dello Statement riguarda la cosiddetta esenzione domestica.
Il GDPR non si applica normalmente quando una persona tratta dati nell’ambito di un’attività esclusivamente personale o familiare. Se utilizzo gli smart glasses durante una cena privata, registro un momento con alcuni familiari e condivido il video soltanto con loro, possiamo trovarci all’interno di questa eccezione. Lo stesso può accadere quando uso gli occhiali per una traduzione personale in un contesto strettamente privato.
Ma questa eccezione deve essere interpretata in modo restrittivo.
Se pubblico lo stesso video su un profilo social accessibile a un numero indeterminato di persone, oppure utilizzo gli smart glasses nell’ambito della mia attività professionale, commerciale, politica o istituzionale, la situazione cambia. In questi casi anche l’utilizzatore potrebbe diventare un titolare del trattamento, cioè il soggetto che decide perché e come vengono trattati quei dati, assumendo quindi specifici obblighi previsti dal GDPR.
Questo significa che lo stesso dispositivo può essere utilizzato in due situazioni giuridicamente molto diverse. Registrare un familiare durante una vacanza non equivale a registrare clienti durante un’attività professionale o pubblicare sistematicamente video di sconosciuti sui social.
E anche quando il GDPR non si applica all’utilizzatore perché siamo dentro l’attività domestica, non significa che qualsiasi comportamento diventi automaticamente lecito. Possono continuare ad applicarsi norme civili, penali, lavoristiche oppure regole nazionali sul diritto all’immagine e sulla riservatezza. L’EDPB lo precisa espressamente proprio per evitare l’equivoco secondo cui “fuori dal GDPR” significhi “senza regole”.
IL PROBLEMA PIÙ GRANDE È CHE POTRESTI NON SAPERE DI ESSERE REGISTRATO
Secondo l’EDPB una delle questioni più difficili è la trasparenza.
Quando una persona entra in un negozio e vede una telecamera di videosorveglianza può normalmente riconoscerla e trovare un cartello che informa della registrazione. Con gli smart glasses questo meccanismo diventa molto più complicato, perché il dispositivo può essere quasi indistinguibile da normali occhiali.
La persona ripresa potrebbe quindi non sapere che i propri dati vengono raccolti, non sapere chi li sta trattando e non sapere per quale motivo. Se poi l’immagine viene immediatamente analizzata da un assistente AI, tradotta, inviata a un server oppure utilizzata per riconoscere ciò che si trova nell’ambiente, il trattamento diventa ancora meno percepibile.
Per questo l’EDPB sostiene che non possa bastare la classica informativa privacy nascosta in una pagina web. Suggerisce invece meccanismi capaci di rendere evidente nel momento stesso in cui accade che il dispositivo sta registrando o analizzando informazioni.
Tra gli strumenti indicati ci sono LED chiaramente visibili, segnali acustici, comandi vocali percepibili e persino notifiche di prossimità sugli smartphone delle persone vicine. Gli indicatori dovrebbero inoltre essere difficili da disabilitare e il dispositivo non dovrebbe poter continuare a registrare normalmente quando il segnale che informa gli altri viene coperto.
È un passaggio importante perché sposta la privacy dalla documentazione al design del prodotto. Non basta più scrivere in un’informativa cosa accade, bisogna progettare la tecnologia in modo che chi si trova davanti possa realmente accorgersene.
NON È SOLO RESPONSABILITÀ DI CHI INDOSSA GLI OCCHIALI
Un errore sarebbe pensare che tutta la responsabilità ricada sulla persona che porta gli smart glasses.
Dietro questi dispositivi esiste spesso un ecosistema formato dal produttore hardware, dall’applicazione collegata, dal provider cloud e dal servizio di intelligenza artificiale che analizza immagini e audio. Se uno di questi soggetti decide finalità e modalità del trattamento, può diventare titolare o contitolare e deve rispettare direttamente il GDPR.
L’EDPB è molto chiaro su questo punto. Il produttore o il fornitore di un servizio collegato non può semplicemente scaricare sull’utilizzatore tutti i propri obblighi. Se, ad esempio, il sistema AI riceve l’immagine catturata dagli occhiali e la analizza su un server remoto per spiegare all’utente ciò che sta vedendo, il provider sta a sua volta trattando dati personali delle persone presenti nell’immagine e deve avere una base giuridica, rispettare i principi di trasparenza e valutare la compatibilità delle finalità.
Qui entra in gioco un principio fondamentale del GDPR, quello della privacy by design e by default. In parole semplici, la protezione dei dati dovrebbe essere incorporata nel prodotto fin dall’inizio e non aggiunta successivamente quando emerge un problema.
Per gli smart glasses potrebbe significare limitare la registrazione continua, ridurre i tempi di conservazione, oscurare automaticamente i volti delle persone non rilevanti, elaborare le informazioni direttamente sul dispositivo invece di inviarle sempre nel cloud e disabilitare di default la conservazione permanente quando non è necessaria. L’EDPB arriva anche a suggerire restrizioni geografiche in ambienti particolarmente sensibili e sistemi che introducano qualche passaggio aggiuntivo prima della condivisione immediata sui social.
OSPEDALI, SCUOLE E MINORI CAMBIANO COMPLETAMENTE IL LIVELLO DI RISCHIO
Non tutti i luoghi e non tutte le persone presentano lo stesso rischio privacy.
Indossare smart glasses mentre si passeggia in una piazza non equivale a utilizzarli dentro un ospedale, una scuola, uno spogliatoio o un luogo di lavoro. In questi ambienti possono emergere informazioni molto più delicate e le persone possono trovarsi in condizioni nelle quali hanno meno possibilità di evitare la registrazione.
L’EDPB richiama espressamente la protezione dei minori, perché bambini e adolescenti possono non comprendere la presenza del dispositivo o le conseguenze della raccolta dei loro dati. Lo stesso vale per eventuali categorie particolari di informazioni, per le quali il GDPR prevede protezioni rafforzate.
Pensiamo a una situazione molto semplice. Una persona indossa smart glasses in un ospedale e registra involontariamente pazienti, conversazioni o informazioni visibili su monitor e documenti. Quello che per l’utilizzatore potrebbe sembrare un normale video può diventare un trattamento estremamente delicato perché rivela informazioni relative alla salute.
Lo stesso problema può nascere a scuola quando vengono ripresi minori, oppure sul posto di lavoro quando il dispositivo permette di documentare continuamente colleghi, clienti e procedure interne.
Per questo il contesto diventa fondamentale. Il GDPR non valuta soltanto la tecnologia in astratto, ma considera quali dati vengano raccolti, dove, per quale finalità, da chi e con quali conseguenze per le persone coinvolte.
IL FUTURO DELLA PRIVACY POTREBBE DIPENDERE DA UNA PICCOLA LUCE SUGLI OCCHIALI
Lo Statement dell’EDPB non sostiene che gli smart glasses debbano essere vietati. Al contrario, riconosce che possono avere applicazioni estremamente utili, dall’assistenza alle persone con disabilità alla traduzione in tempo reale, dalla navigazione alla comunicazione.
Il problema è costruire questa innovazione senza rendere normale una società nella quale chiunque possa essere costantemente registrato senza saperlo.
È questo il cambiamento più interessante introdotto dagli smart glasses. Con lo smartphone, normalmente vediamo quando qualcuno alza il dispositivo e punta la fotocamera nella nostra direzione. Con un paio di occhiali quella barriera sociale quasi scompare.
Per questo l’EDPB insiste tanto sulla trasparenza visibile, sulla minimizzazione dei dati e sulle impostazioni privacy predefinite. Una semplice luce LED, se progettata bene e impossibile da aggirare facilmente, può diventare uno strumento giuridicamente importante perché permette alle persone di capire che qualcosa sta accadendo e quindi di reagire.
La sfida dei prossimi anni sarà probabilmente questa: non impedire agli occhiali di diventare intelligenti, ma impedire che diventino invisibili agli occhi di chi viene osservato.
Perché il problema non è soltanto che gli smart glasses possono vedere tutto, ma che mentre loro vedono noi, noi potremmo non accorgerci nemmeno che stanno guardando.
NOTE E RIFERIMENTI
• EDPB – STATEMENT 1/2026 ON SMART GLASSES: documento adottato il 13 ottobre 2026 con le prime indicazioni dell’European Data Protection Board sui rischi privacy, sulla trasparenza, sulle basi giuridiche e sulle responsabilità connesse agli smart glasses.
https://www.edpb.europa.eu/documents/statement/statement-of-the-edpb-on-smart-glasses_it
• EDPB – DATA PROTECTION CHALLENGES OF SMART GLASSES: comunicazione ufficiale che sintetizza i principali problemi individuati dall’EDPB, con particolare attenzione a registrazioni non percepite, ambienti sensibili, minori e responsabilità condivisa tra utenti, produttori e provider.
https://www.edpb.europa.eu/news/edpb-publishes-statement-on-the-data-protection-challenges-of-smart-glasses_it
• REGOLAMENTO GENERALE SULLA PROTEZIONE DEI DATI – GDPR: testo ufficiale del Regolamento (UE) 2016/679, con particolare riferimento ai principi dell’articolo 5 e alle basi giuridiche previste dall’articolo 6.
https://eur-lex.europa.eu/eli/reg/2016/679/oj
• EDPB – GUIDELINES 4/2019 ON DATA PROTECTION BY DESIGN AND BY DEFAULT: indicazioni sul principio secondo cui la protezione dei dati deve essere integrata nella progettazione stessa di prodotti e servizi tecnologici.
https://www.edpb.europa.eu/our-work-tools/our-documents/guidelines/guidelines-42019-article-25-data-protection-design-and_en
A cura degli studenti della Facoltà di Giurisprudenza e Ingegneria Informatica